
Защита на VPS: първите пет минути
Нов сървър в интернет се сканира за минути от ботове, които пробват пароли. С тези стъпки сте далеч пред тях. Изпълнете ги като root.
1. Актуализирайте всичко и включете автоматичните актуализации
- Ubuntu и Debian:
apt update && apt upgrade -y, след товаapt install -y unattended-upgradesиdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux и Rocky Linux:
dnf upgrade -y, след товаdnf install -y dnf-automaticиsystemctl enable --now dnf-automatic-install.timer.
2. Вход с ключ, без пароли
Първо поставете SSH ключа си на сървъра (вижте Вход във VPS чрез SSH) и проверете дали входът с ключа работи. След това задайте в /etc/ssh/sshd_config:
PasswordAuthentication no
и рестартирайте SSH с systemctl restart ssh (AlmaLinux и Rocky: systemctl restart sshd). Дръжте текущата сесия отворена, докато във втори прозорец не проверите, че все още можете да влезете.
3. Защитна стена
- Ubuntu и Debian:
apt install -y ufw, послеufw allow OpenSSH, по желаниеufw allow 80,443/tcpза сайт, иufw enable. - AlmaLinux и Rocky Linux: firewalld вече е инсталиран. Например
firewall-cmd --permanent --add-service=http --add-service=httpsиfirewall-cmd --reload.
Винаги оставяйте SSH (порт 22) отворен, иначе ще блокирате собствения си достъп.
4. Fail2ban срещу опити за отгатване
apt install -y fail2ban или dnf install -y epel-release && dnf install -y fail2ban, после systemctl enable --now fail2ban. По подразбиране той блокира IP адреси, които твърде често пробват грешна парола.
5. Снапшот като предпазна мрежа
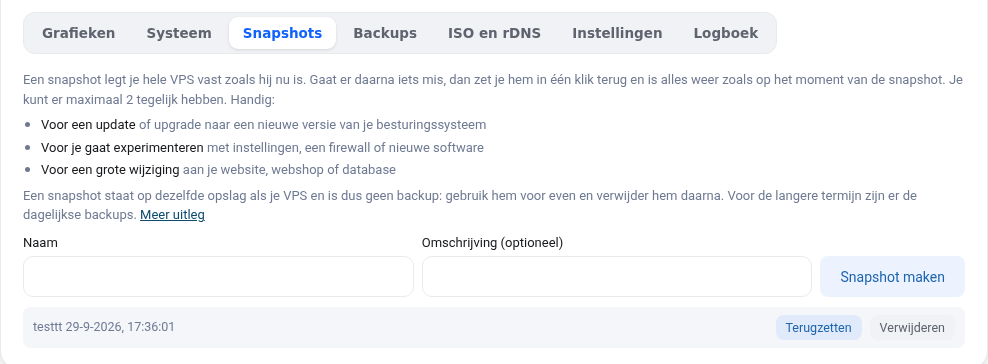
Направете снапшот в екрана на VPS, преди да правите големи промени. Ако нещо се обърка, го възстановявате с един клик. Вижте Снапшоти и резервни копия на VPS.
Оставете qemu-guest-agent
Програмата qemu-guest-agent е инсталирана по подразбиране. С нея можете да задавате нова root парола в екрана на VPS и виждате използването на диска. Не я премахвайте.